RODO dotyczy praktycznie każdej firmy, która przetwarza dane osobowe – klientów, pracowników czy kontrahentów. Nie chodzi o góry dokumentów, ale o kilka konkretnych obowiązków wdrożonych proporcjonalnie do skali działania. Ten przewodnik porządkuje najważniejsze z nich: podstawy przetwarzania, obowiązek informacyjny, rejestr czynności, prawa osób i reakcję na naruszenie. Pokazujemy też, na co w 2026 roku szczególnie patrzy UODO – bo kary za zaniedbania wyraźnie rosną.
Kluczowe wnioski
- Każde przetwarzanie danych musi mieć jedną z sześciu podstaw prawnych – a zgoda to tylko jedna z nich, wcale nie najczęstsza w firmie.
- Podstawą zgodności są trzy elementy: klauzule informacyjne, rejestr czynności przetwarzania (RCPD) i procedura reakcji na naruszenie.
- Naruszenie ochrony danych zgłaszasz do UODO bez zbędnej zwłoki, najpóźniej w ciągu 72 godzin od jego stwierdzenia.
- Kary sięgają 20 mln euro lub 4% rocznego obrotu, a w 2026 roku kontrole UODO skupiają się m.in. na danych w narzędziach AI, monitoringu pracowników i cookies.
Dla kogo jest ten przewodnik
Skorzystasz najwięcej, jeśli prowadzisz małą lub średnią firmę i chcesz wdrożyć RODO rozsądnie – bez przepłacania za zbędne procedury, ale i bez luk, które kończą się karą. To praktyczny przegląd, a nie porada prawna; w konkretnej, wątpliwej sprawie skonsultuj się z prawnikiem lub inspektorem ochrony danych.
Czym jest RODO i kogo dotyczy?
RODO to unijne rozporządzenie o ochronie danych osobowych, które obowiązuje bezpośrednio w całej Polsce. Dane osobowe to każda informacja pozwalająca zidentyfikować osobę – imię i nazwisko, e-mail, numer telefonu, PESEL, ale też adres IP czy dane w systemie CRM. Jeśli Twoja firma je zbiera lub wykorzystuje, jesteś objęty RODO, niezależnie od wielkości.
Warto rozróżnić dwie role. Administrator danych to Ty – decydujesz, po co i jak przetwarzasz dane. Podmiot przetwarzający to firma, której powierzasz dane do obsługi: biuro rachunkowe, dostawca systemu do fakturowania czy hostingu. Z każdym takim podmiotem podpisujesz umowę powierzenia przetwarzania, która określa zasady i odpowiedzialność. To jeden z najczęściej pomijanych obowiązków w małych firmach.
Sześć podstaw przetwarzania danych
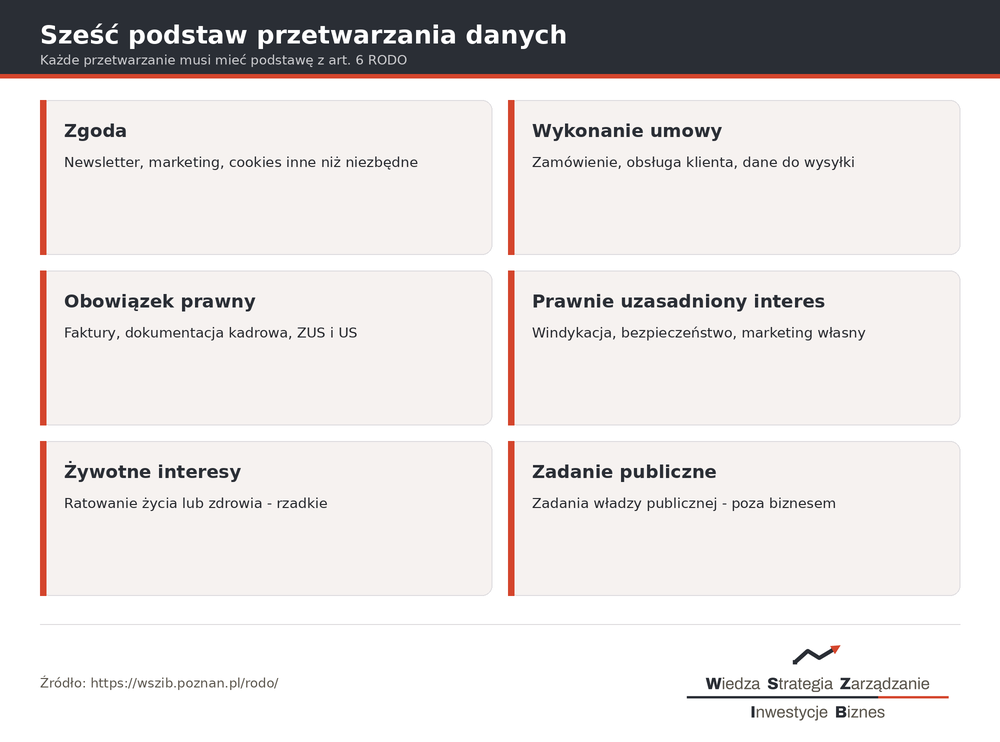
To fundament całego RODO: nie wolno przetwarzać danych „bo tak” – zawsze musisz wskazać jedną z sześciu podstaw prawnych. Największy błąd początkujących to opieranie wszystkiego na zgodzie, podczas gdy w firmie najczęściej pracują umowa i obowiązek prawny.
| Podstawa | Kiedy ją stosujesz |
|---|---|
| Zgoda | Newsletter, marketing, cookies inne niż niezbędne |
| Wykonanie umowy | Realizacja zamówienia, obsługa klienta, dane do wysyłki |
| Obowiązek prawny | Wystawianie faktur, dokumentacja kadrowa, rozliczenia z ZUS i US |
| Prawnie uzasadniony interes | Dochodzenie należności, bezpieczeństwo, marketing własny |
| Żywotne interesy | Sytuacje ratowania życia lub zdrowia – rzadkie w firmie |
| Zadanie publiczne | Realizacja zadań władzy publicznej – zwykle poza biznesem |
Osobną kategorią są dane szczególne (wrażliwe) – o zdrowiu, poglądach czy przynależności związkowej. Ich przetwarzanie jest co do zasady zakazane i dopuszczalne tylko w wyjątkowych przypadkach, na przykład w obsłudze kadrowej. Zgodę wybieraj świadomie: musi być dobrowolna, konkretna i możliwa do wycofania w każdej chwili, a jej odmowa nie może blokować usługi, która zgody nie wymaga.
Obowiązek informacyjny i zgody
Za każdym razem, gdy zbierasz dane, musisz poinformować osobę, co z nimi robisz. Służy do tego klauzula informacyjna – krótka, zrozumiała informacja podawana w momencie zbierania danych (na formularzu kontaktowym, przy zapisie na newsletter, w umowie). Powinna wskazywać, kto jest administratorem, w jakim celu i na jakiej podstawie przetwarzasz dane, jak długo je przechowujesz oraz jakie prawa przysługują osobie.
Nie myl klauzuli informacyjnej ze zgodą. Klauzula to obowiązek, który spełniasz zawsze; zgoda to podstawa przetwarzania, którą stosujesz tylko wtedy, gdy nie masz innej. W sklepie internetowym te elementy spinają się z regulaminem i polityką prywatności – rozwijamy to w tekstach o regulaminie sklepu internetowego oraz o sprzedaży w modelu e-commerce. Zgody marketingowe i zapis na newsletter porządkujemy z kolei w przewodniku o marketingu internetowym.
Rejestr czynności przetwarzania (RCPD)
RCPD to wewnętrzny spis tego, jakie dane, w jakim celu i na jakiej podstawie przetwarzasz oraz komu je przekazujesz i jak długo przechowujesz. Formalnie z obowiązku zwolnione są najmniejsze podmioty, ale wyjątek jest wąski – nie obejmuje przetwarzania regularnego ani danych pracowników czy klientów. W praktyce oznacza to, że niemal każda firma powinna prowadzić rejestr, choćby w prostym arkuszu.
Dobrze zrobiony RCPD to nie biurokracja, tylko mapa Twoich danych – podczas kontroli UODO jest pierwszym dokumentem, o który pyta urząd. Ułatwia też realizację praw osób i szybką reakcję na naruszenie, bo od razu wiesz, gdzie i jakie dane trzymasz.
Prawa osób, których dane dotyczą
RODO daje ludziom konkretne prawa wobec ich danych, a Ty masz obowiązek je realizować – zwykle bez zbędnej zwłoki, najpóźniej w ciągu miesiąca od żądania. Warto mieć na to prostą procedurę, żeby nie szukać rozwiązania w pośpiechu.
- Dostęp do danych – osoba może dowiedzieć się, jakie dane o niej masz i jak je przetwarzasz.
- Sprostowanie – poprawienie danych nieprawidłowych lub uzupełnienie niekompletnych.
- Usunięcie („bycie zapomnianym”) – w określonych sytuacjach, gdy dane nie są już potrzebne.
- Ograniczenie przetwarzania – czasowe „zamrożenie” danych, na przykład na czas wyjaśnienia sprawy.
- Przenoszenie danych – otrzymanie danych w formacie do przeniesienia do innego usługodawcy.
- Sprzeciw – wobec przetwarzania opartego na uzasadnionym interesie, w tym wobec marketingu.
Nie każde żądanie musisz spełnić bezwarunkowo – na przykład prawa do usunięcia nie zastosujesz do danych, które musisz przechowywać ze względu na obowiązki podatkowe. Zawsze jednak trzeba odpowiedzieć i uzasadnić decyzję.
Naruszenie ochrony danych – co zrobić w 72 godziny
Naruszenie to nie tylko spektakularny wyciek. To także zgubiony laptop bez szyfrowania, e-mail z danymi wysłany do złego odbiorcy czy przypadkowe udostępnienie listy klientów. W takiej sytuacji liczy się czas i chłodna ocena ryzyka.
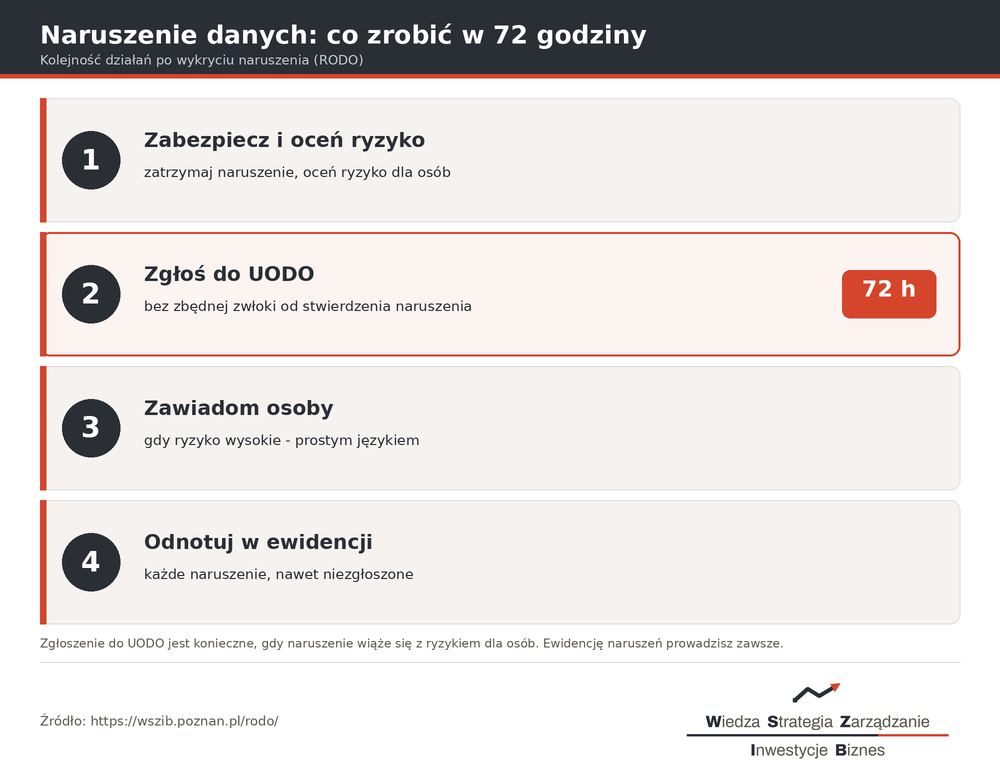
Kolejność jest prosta. Najpierw zabezpiecz sytuację i oceń ryzyko dla osób. Jeśli ryzyko jest realne, zgłoś naruszenie do UODO bez zbędnej zwłoki, nie później niż w ciągu 72 godzin od jego stwierdzenia. Gdy ryzyko jest wysokie, zawiadom także same osoby, prostym i zrozumiałym językiem. Na końcu odnotuj zdarzenie w wewnętrznej ewidencji naruszeń – prowadzisz ją niezależnie od tego, czy zgłaszasz sprawę do urzędu. Każde naruszenie, nawet niezgłoszone, powinno w tej ewidencji zostać opisane.
Kiedy potrzebny jest inspektor ochrony danych (IOD)?
Nie każda firma musi powoływać inspektora ochrony danych. Obowiązek dotyczy przede wszystkim podmiotów publicznych oraz firm, których główna działalność polega na regularnym monitorowaniu osób na dużą skalę albo na przetwarzaniu na dużą skalę danych wrażliwych. Typowa mała firma handlowa czy usługowa zwykle nie ma takiego obowiązku.
Nawet bez formalnego IOD warto wyznaczyć osobę odpowiedzialną za ochronę danych – kogoś, kto pilnuje dokumentacji, szkoli zespół i wie, co zrobić przy naruszeniu. To najtańsza polisa, jaką możesz wykupić w tym obszarze.
Na co dziś zwraca uwagę UODO?
Same przepisy RODO się nie zmieniają, ale sposób ich egzekwowania – owszem. W 2025 roku UODO nałożył rekordowe kary, łącznie ponad 60 mln zł, a zapowiedzi na kolejne lata mówią o wzmożonych kontrolach sektorowych. Trzy obszary są dziś szczególnie na cenzurowanym.
- Dane w narzędziach AI – wklejanie danych klientów lub pracowników do otwartych chatbotów bez zabezpieczeń bywa traktowane jak niekontrolowany wyciek.
- Monitoring pracowników – inwazyjne śledzenie aktywności musi być proporcjonalne, uzasadnione i jasno opisane w informacji dla zespołu.
- Cookies i zgody – koniec z „ciasteczkowymi” banerami wymuszającymi zgodę; manipulacyjne wzorce (dark patterns) są kwestionowane.
Monitoring pracowników reguluje dodatkowo Kodeks pracy, dlatego warto zgrać zasady ochrony danych z dokumentacją kadrową opisaną w przewodniku o kadrach i płacach. Wątki styku z urzędami i zgłoszeń elektronicznych rozwijamy w tekście o sprawach urzędowych przedsiębiorcy.
Najczęstsze błędy w RODO
Większość kar i kłopotów bierze się z kilku powtarzalnych zaniedbań, a nie z niezrozumienia przepisów. Oto sześć, które warto wyeliminować w pierwszej kolejności.
- Opieranie wszystkiego na zgodzie – zamiast wskazać właściwą podstawę, na przykład umowę lub obowiązek prawny.
- Brak umów powierzenia – z biurem rachunkowym, dostawcą IT czy hostingu.
- Dokumentacja „w segregatorze” – napisana raz i nigdy nieaktualizowana, oderwana od realnych procesów.
- Brak procedury naruszeń – i przekroczenie 72 godzin, bo nikt nie wiedział, co robić.
- Nadmiar zbieranych danych – gromadzenie „na zapas”, wbrew zasadzie minimalizacji.
- Pomijanie praw osób – brak reakcji na żądanie dostępu, sprostowania czy usunięcia danych.
RODO najlepiej traktować jako element porządku w firmie, spięty z umowami i windykacją – o dochodzeniu należności piszemy w tekście o windykacji należności, a o relacjach kontraktowych w przewodniku o umowie B2B. Praktyczną, firmową listę wdrożenia znajdziesz w rozwinięciu o RODO w firmie.
Podsumowanie
RODO w małej i średniej firmie sprowadza się do kilku rzeczy: znaj podstawę każdego przetwarzania, informuj rzetelnie, prowadź rejestr czynności, realizuj prawa osób i miej gotową procedurę na wypadek naruszenia. Jeśli dołożysz do tego umowy powierzenia i aktualną dokumentację, jesteś w bezpiecznym miejscu – nawet przy rosnącej aktywności UODO. Zacznij od najprostszego: sprawdź, czy masz rejestr czynności i czy każde przetwarzanie ma przypisaną podstawę prawną.
Pobierz: Firmowy audyt RODO 2026
Zestaw dla przedsiębiorcy w jednym pliku PDF: lista kontrolna zgodności z RODO oraz ściąga z podstawami przetwarzania, prawami osób i procedurą naruszenia w 72 godziny.
Najczęściej zadawane pytania
Czy RODO dotyczy jednoosobowej firmy?
Tak. RODO obowiązuje niezależnie od wielkości firmy – liczy się to, czy przetwarzasz dane osobowe. Nawet jednoosobowa działalność, która ma klientów, wystawia faktury czy prowadzi newsletter, przetwarza dane i podlega tym przepisom. Różni się jedynie skala obowiązków, którą dostosowujesz do swojej działalności.
Czy do wszystkiego potrzebna jest zgoda na przetwarzanie danych?
Nie. Zgoda to tylko jedna z sześciu podstaw przetwarzania i w firmie wcale nie najczęstsza. Realizacja umowy, obowiązek prawny czy prawnie uzasadniony interes często wystarczą i nie wymagają odbierania zgody. Zgodę stosujesz tam, gdzie nie masz innej podstawy – typowo przy marketingu i newsletterze.
Ile mam czasu na zgłoszenie naruszenia ochrony danych?
Naruszenie zgłaszasz do UODO bez zbędnej zwłoki, najpóźniej w ciągu 72 godzin od jego stwierdzenia, o ile wiąże się z ryzykiem dla osób. Gdy ryzyko jest wysokie, trzeba zawiadomić także osoby, których dane dotyczą. Każde naruszenie odnotowujesz w wewnętrznej ewidencji, nawet jeśli nie zgłaszasz go do urzędu.
Czy moja firma musi mieć inspektora ochrony danych (IOD)?
Zwykle nie. Obowiązek dotyczy głównie podmiotów publicznych oraz firm, których główna działalność polega na monitorowaniu osób na dużą skalę lub przetwarzaniu na dużą skalę danych wrażliwych. Typowa mała firma nie musi powoływać IOD, choć warto wyznaczyć osobę odpowiedzialną za ochronę danych.
Jakie są kary za naruszenie RODO?
Najwyższe kary sięgają 20 mln euro lub 4% całkowitego rocznego światowego obrotu firmy – w zależności od tego, która kwota jest wyższa. W praktyce UODO dobiera sankcję do wagi naruszenia, ale w 2025 roku kary wyraźnie wzrosły, co pokazuje kierunek egzekwowania przepisów.
Czy potrzebuję zgody na pliki cookies?
Na pliki cookies inne niż niezbędne do działania strony – tak, potrzebujesz zgody użytkownika. Zgoda musi być dobrowolna, a baner nie może wymuszać jej manipulacyjnymi wzorcami. Cookies techniczne, konieczne do działania serwisu, zgody nie wymagają.
O autorze
Mirosław Kędziora odpowiada w serwisie za podatki i księgowość oraz prawo w biznesie. Zasady RODO tłumaczy tak, aby właściciel małej firmy wiedział, co naprawdę musi zrobić, a co jest tylko mitem – proporcjonalnie do skali działania. Na bieżąco śledzi decyzje UODO i praktykę kontroli, bo to one wyznaczają realne wymagania.
Źródła
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO) – podstawy przetwarzania, prawa osób, zgłaszanie naruszeń, kary.
- Ustawa z dnia 10 maja 2018 r. o ochronie danych osobowych.
- Ustawa z dnia 26 czerwca 1974 r. – Kodeks pracy (zasady monitoringu w miejscu pracy).
- Ustawa z dnia 12 lipca 2024 r. – Prawo komunikacji elektronicznej (zgody, w tym pliki cookies).
- Urząd Ochrony Danych Osobowych – wytyczne, decyzje i informacje o karach (stan na 2026 r.).
- Europejska Rada Ochrony Danych – wytyczne dotyczące stosowania RODO.